Loading

Trust Center

La sicurezza informatica è una priorità assoluta in Plex. In qualità di servizio software basato su cloud, trattiamo la nostra responsabilità per i vostri dati con la massima serietà. Per questo motivo manteniamo la conformità agli standard informatici più rigorosi. Di seguito troverete una descrizione dettagliata di tutto ciò che facciamo per mantenere i vostri dati al sicuro.

I nostri sforzi si estendono non solo alla privacy e alla sicurezza dei dati, ma anche alla loro integrità e disponibilità.
Crittografia dei dati

Dati
Riservatezza

Solo le parti autorizzate hanno accesso ai vostri dati.
Rete cloud

Dati
Integrità

Sono in atto controlli per garantire che i dati siano protetti da errori e corruzione.
Lucchetto

Dati
Disponibilità

La sicurezza e la disponibilità della rete sono integrate nella nostra piattaforma in modo che si possa accedere ai propri dati in qualsiasi momento e ovunque.
Policy di sicurezza

Dati
Privacy

I dati privati sono identificati e protetti in base alle leggi, alle norme e ai regolamenti applicabili.

Non diamo per scontata la vostra fiducia. È la base della nostra collaborazione ed è per questo che continuiamo a cercare nuovi standard e certificazioni di sicurezza informatica da soddisfare.

Controllate regolarmente questa pagina per scoprire gli aggiornamenti che stiamo apportando alla nostra missione di servirvi meglio.

Domande? Sempre al vostro servizio. Contattateci in qualsiasi momento.
Badge ISO 27001

Plex è certificato ISO 27001:2013. Tutti i controlli dell’Allegato sono risultati applicabili e sono stati implementati.

Badge ISO 27017

Non disponibile.

Rapporto SOC 2

Disponibile.

Rapporto SOC 1

Disponibile.

CAIQ L1

Disponibile all’indirizzo https://cloudsecurityalliance.org/star/registry/rockwell-automation.

Descrizione dell’architettura di alto livello

Disponibile.

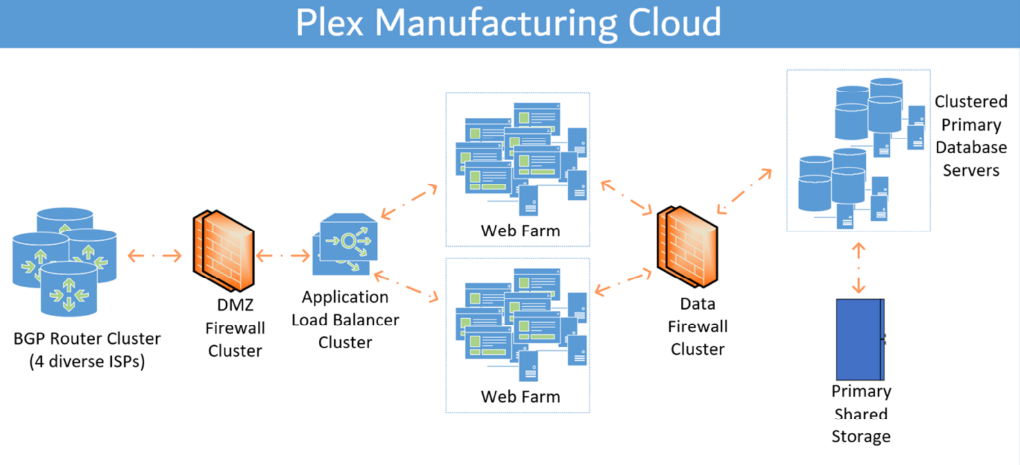
Diagramma di alta sicurezza dell’architettura
Cloud di produzione Plex
Continuità operativa e resilienza dei servizi

Plex è ospitato solo su data center di livello 5, con solide protezioni e un’elevata capacità di mantenere le funzionalità di elaborazione dei dati in numerosi scenari di interruzione. I dati in questi data center vengono a loro volta sottoposti a backup ad altri data center di livello 5 a una sostanziale distanza geografica dal sito principale. I dati caricati ed elaborati su Plex vengono replicati in tempo reale sia nei siti primari che in quelli secondari, in modo che il ruolo del data center primario possa essere trasferito rapidamente. A dimostrazione della sua elevata resilienza, Plex effettua mensilmente il passaggio tra data center per verificare l’efficacia delle proprie capacità di disaster recovery. All’interno di ogni data center, i componenti critici vengono implementati in un’architettura ad elevata disponibilità con ridondanza integrata. Questo spiega le impressionanti statistiche SLA che Plex ha dimostrato nel corso degli anni. Plex ospita anche dati sul cloud Azure di Microsoft. Queste istanze seguono anche le pratiche BCP sopra descritte per un’esperienza cliente ottimale.

SDLC sicuro

La filosofia di sviluppo del software di Plex si basa sul ciclo di vita dei prodotti di Rockwell Automation (Rockwell Automation Product Lifecycle, RAPL) che sottolinea e dà priorità alla protezione e alla sicurezza dei prodotti. Segue un approccio di Design for Security (DfS) che richiede un rigoroso controllo di componenti, metodi e tecniche. Le operazioni di sviluppo includono una scansione dinamica e statica, la verifica indipendente e test. Nell’ambiente di produzione sono consentite solo versioni del software verificate dal punto di vista della sicurezzza. Prima dell’avvio di nuove applicazioni e di importanti aggiornamenti, vengono documentati i problemi e le implicazioni per la sicurezza e la privacy e viene condotta un’analisi dei rischi. Durante tutta la fase di progettazione e sviluppo vengono applicati controlli automatizzati e, al termine della build, prima del rilascio del codice o della funzionalità, vengono effettuati una revisione manuale e un test di penetrazione.

Sicurezza di rete

La sicurezza della rete è un requisito fondamentale per la Plex Smart Manufacturing Platform e viene prestata la dovuta attenzione allo scopo di sviluppare e mantenere una rete sicura per clienti e dipendenti. Le misure implementate includono la segmentazione della rete con un’adeguata suddivisione in zone, un approccio zero-trust all’accesso alle risorse, il monitoraggio della rete, la risposta rapida e l’analisi del traffico in ingresso e in uscita. La sicurezza di rete è stata progettata nella rete e questo aiuta a supportare il corretto funzionamento dei controlli di sicurezza. Dall’edge al core interno, il traffico viene controllato e monitorato.

Modello di responsabilità della sicurezza del cloud condiviso

Plex adotta un modello di responsabilità condivisa per la sicurezza, che richiede la partecipazione della piattaforma e del cliente nella gestione della sicurezza del tenant e dei dati ospitati al suo interno. Plex protegge la piattaforma cloud e i sottosistemi sottostanti. Offre inoltre ai clienti la possibilità di impostare e applicare le proprie politiche di sicurezza con funzionalità come la gestione degli accessi ai tenant (Tenant Access Management, TAM), il single sign-on e la gestione e il monitoraggio degli eventi, oltre a diversi altri controlli.

Sicurezza della virtualizzazione

Come piattaforma multi-tenant, Plex conferma che la sicurezza della virtualizzazione e l’isolamento affidabile dei tenant sono fondamentali per il servizio fornito. A tal fine, la piattaforma si basa su tecnologie di virtualizzazione affidabili e collaudate nel settore e ha scelto un’architettura che supporta la multitenancy e previene la contaminazione incrociata dei dati. Questi controlli vengono testati regolarmente per garantire che rimangano efficaci. L’efficacia di questo controllo è oggetto di miglioramento continuo, audit e sviluppo dei prodotti allo scopo di garantire la sicurezza dei dati dei clienti.

Sicurezza applicazione

Tutti gli aspetti dello sviluppo e dell’accesso al codice sono gestiti in modo sicuro. Attraverso un processo automatizzato e manuale di test di unità e integrazione, viene stabilita la sicurezza di ogni elemento di codice e set di funzionalità. Gli archivi di codici seguono la politica di controllo degli accessi e le modifiche agli archivi vengono gestite per verificare che la modifica sia valida, autorizzata e sicura. I test di sicurezza delle applicazioni includono tutti i 10 principali problemi di sicurezza OWASP.

Fornitori strategici

La Plex Smart Manufacturing Platform dipende dai subfornitori per offrire i propri servizi. Plex garantisce che l’accordo contrattuale con questi fornitori sia ampiamente adeguato a garantire la disponibilità e la sicurezza degli SLA richiesti dai clienti. Di seguito sono riportati i fornitori fondamentali utilizzati per la fornitura del servizio.

  1. Azure - Hosting su cloud
  2. Iron Mountain - Hosting in colocazione
  3. Switch - Hosting in colocazione
  4. QTS - Hosting in colocazione
  5. Microsoft - Servizi Enterprise
Informativa sulla privacy

Fate clic qui per consultare l’informativa sulla privacy di Rockwell Automation.

Misure tecniche-organizzative per la protezione dei dati

Allegato sulle misure tecniche-organizzative all’Addendum sul Trattamento dei Dati.

Dichiarazione di scansione della sicurezza

La scansione della sicurezza viene eseguita sull’applicazione Plex e sull’infrastruttura che supporta e fornisce l’applicazione. Le scansioni includono quanto segue: 

  1. Scansione della superficie di attacco
  2. Scansione di rete
  3. Scansione della posizione di sicurezza nel cloud
  4. Applicazione scansione dinamica e statica
  5. Scansione della reputazione della sicurezza pubblica

Queste scansioni ci forniscono una grande quantità di informazioni sulla sicurezza dei nostri sistemi e ci consentono di avviare azioni correttive per affrontare le condizioni di rischio, secondo necessità.

Dichiarazione sulla sicurezza della rete

Plex è ospitato in un ambiente di rete con un’architettura sostenibile che include l’uso di firewall multizona, sistemi di rilevamento e prevenzione delle intrusioni e gruppi di sicurezza di rete. I flussi di traffico e le porte vengono controllati per consentire solo il traffico previsto e autorizzato.

Dichiarazione sul controllo degli accessi

Plex ha implementato una politica di controllo degli accessi resiliente che include controlli come l’accesso meno privilegiato, l’autenticazione a più fattori e i controlli degli accessi privilegiati. L’applicazione offre inoltre ai clienti la possibilità di implementare controlli aggiuntivi in base alle proprie politiche interne, in modo che possano migliorare il proprio accesso all’applicazione. Internamente, l’accesso alla Plex Smart Manufacturing Platform è strettamente limitato e richiede più livelli di autenticazione e l’autenticazione a più fattori.

Gestione delle identità

Plex è progettato per fornire funzionalità di gestione delle identità a livello aziendale. Se lo si desidera, può trattarsi di un controllo di sicurezza condiviso in cui forniamo gli strumenti per gestire le identità in base alla propria politica di sicurezza interna oppure è possibile utilizzare le suite di gestione delle identità già note alla propria azienda.

Sicurezza dei fornitori e della catena di approvvigionamento

Plex riconosce la criticità della sicurezza della catena di approvvigionamento e della sicurezza di terze parti. Per questo motivo, manteniamo un inventario di tutti i componenti che entrano nell’applicazione. Questo viene mantenuto in una distinta base del software (Software Bill Of Material, SBOM) dettagliata che viene esaminata continuamente per rilevare eventuali rischi o contenuti compromessi. Inoltre, Plex monitora tutti i fornitori e i fornitori di terze parti richiedendo ed esaminando i loro rapporti SOC 2 e conduce su base continuativa una revisione dei rischi di due diligence prima di coinvolgere il fornitore. Solo i fornitori sicuri e autorizzati sono utilizzati come sotto-processori del trattamento. Il testo del contratto include i requisiti di sicurezza delle informazioni e i requisiti di sicurezza minimi che i fornitori devono rispettare.

Controllo e audit interni

Il sistema di controllo interno di Plex è progettato per tenere traccia di tutti i requisiti di sicurezza di Rockwell Automation, degli standard del framework di sicurezza, dei requisiti di sicurezza dei clienti e di altre best practice. Il team di audit interno utilizza una serie di strumenti e processi automatizzati e manuali per determinare la conformità. Nei casi di mancata conformità, viene documentato e avviato un piano d’azione correttiva per migliorare il livello di conformità. Il team di gestione viene inoltre messo a conoscenza dei risultati importanti degli audit. Questi risultati vengono valutati e, se necessario, vengono applicati controlli aggiuntivi.

Risposta agli incidenti e notifica

Plex ha implementato un solido processo di gestione degli incidenti. Le condizioni degli incidenti vengono rilevate attraverso molti canali, tra cui reclami dei clienti, report dei dipendenti, registri e correlazioni degli eventi di sicurezza, informazioni sulle minacce, anomalie di sistema, ecc. Pubblichiamo anche canali di contatto attraverso i quali dipendenti, utenti e clienti possono segnalare gli incidenti. Le fonti interne e quelle esterne vengono interrogate continuamente e i segnali vengono sottoposti a triage per isolare quelli più significativi. Un team di livello 1 risponde agli incidenti e può segnalare a un team di livello 3, se necessario. Gli incidenti vengono immediatamente contenuti e le notifiche vengono inviate attraverso canali sicuri alle entità opportune. Un’analisi post-incidente viene utilizzata per migliorare il processo su base continuativa. Periodicamente vengono condotte esercitazioni simulate per testare e migliorare il processo complessivo di gestione degli incidenti.

Controllo delle modifiche e gestione della qualità

Plex è impegnato nella gestione sicura del cambiamento. Per questo motivo, abbiamo implementato una politica di gestione delle modifiche e un processo conforme a ISO 27001. In questo processo, tutti gli elementi di configurazione vengono monitorati e tutti gli stati del sistema registrati. Secondo la politica, tutte le modifiche devono essere documentate e approvate prima di essere messe in atto. È inoltre documentato un piano di test e un piano di ripristino. Una volta approvata, la modifica viene implementata e il nuovo stato del sistema viene riesaminato. Le modifiche significative devono essere sottoposte a una valutazione dei rischi prima di essere messe in atto. Il processo di gestione delle modifiche è collegato al processo di continuità operativa e al processo di gestione dei rischi.

Crittografia

I dati in transito sono protetti mediante sicurezza a più livelli di trasporto (Transport Layer Security,TLS) 1.3 o superiore per garantire la riservatezza dei dati. La TLS fornisce autenticazione avanzata, privacy e integrità dei messaggi. I dati a riposo sono protetti mediante la crittografia predefinita AES-256 CSP e le chiavi gestite dal provider di servizi cloud.

Sicurezza e protezione dei dati

Plex si occupa della sicurezza dei dati determinando la classe di dati e le regole, gli standard e le leggi da cui dovrebbero essere regolati. Ai dati dei clienti viene assegnata la più alta classificazione di sicurezza. Ciò richiede un maggiore livello di restrizione per tutto il ciclo di vita dei dati. I dati vengono trasferiti in modo sicuro nella piattaforma e non vengono condivisi senza l’autorizzazione e le informazioni del cliente. Vengono applicati tutti i controlli di sicurezza, inclusi crittografia, cancellazione crittografica, smaltimento, trasporto sicuro e distribuzione. Vengono inoltre implementati controlli di rilevamento per rilevare potenziali usi impropri e abusi dei dati. I clienti possono applicare ulteriori regole e politiche di governance dei dati all’interno del proprio tenant, in base ai propri obiettivi aziendali.

Governance, rischi e conformità (Governance, Risk and Compliance, GRC)

Plex è supportato da un efficace programma di governance, gestione dei rischi e conformità gestito dal team CISO globale di Rockwell Automation. Il team GRC gestisce e mantiene il sistema di gestione della sicurezza delle informazioni e gestisce i controlli utilizzati per supportare la norma ISO 27001 e il programma SOC 2. I processi GRC aiutano a gestire tutte le attività e le pratiche necessarie per mantenere e migliorare il sistema di gestione della sicurezza delle informazioni.

Gestione delle vulnerabilità

La gestione delle vulnerabilità è una pratica importante nella Plex Smart Manufacturing Platform. Il programma di gestione delle vulnerabilità copre l’intero ciclo di vita dello sviluppo software, l’infrastruttura cloud, gli endpoint, i container, il codice prodotto, ecc. I gestori delle vulnerabilità si connettono a più database delle vulnerabilità e utilizzano soluzioni automatizzate per scansionare l’azienda e trovare componenti di sistema vulnerabili. Per affrontare rapidamente gli elementi ad alto rischio, si ricorre a interventi correttivi prioritari. A livello aziendale, è in vigore una "Direttiva sulle correzioni" che richiede un processo continuo di monitoraggio e risoluzione delle vulnerabilità. Viene eseguita una valutazione dei rischi per determinare come, cosa e quando saranno indirizzate le risorse e a quali problemi sarà assegnata la priorità. I fattori che influenzano la prioritizzazione delle vulnerabilità includono la criticità della vulnerabilità, la criticità degli asset, l’intelligence sulle minacce, l’esperienza del cliente e la continuità operativa.

Registrazione e monitoraggio eventi

Plex comprende l’importanza della registrazione degli eventi e del monitoraggio della piattaforma. Nell’ambito del suo sistema di gestione della sicurezza delle informazioni ISO 27001, ha implementato una soluzione SIEM che tiene traccia e correla eventi importanti del sistema. Inoltre, traccia gli eventi sul tenant di ogni cliente per fornire ai clienti ampie informazioni sulla sicurezza e sulla posizione operativa del tenant e dei carichi di lavoro. I registri sono protetti da eventuali modifiche e sono conservati per almeno 90 giorni.

Dichiarazione sulla privacy e sul GDPR

Plex si impegna a proteggere la privacy delle informazioni personali. Plex richiede e memorizza solo il livello minimo di dati personali necessari per identificare in modo univoco i dipendenti dei clienti e fornire loro i servizi richiesti. Alcuni di questi includono nome, cognome, indirizzo e-mail di lavoro e talvolta indirizzo di lavoro. Non archiviamo né conserviamo ampi livelli di informazioni di identificazione personale che non sono necessari per fornire il servizio oggetto del contratto. Per ulteriori informazioni sulle nostre pratiche sulla privacy, visitare la nostra Politica sulla privacy e sui cookie.

Conservazione dei dati

La politica di conservazione dei dati di Rockwell richiede che i dati dei clienti uscenti siano eliminati in modo sicuro dopo un periodo di inattività specifico. Sebbene Plex protegga i dati di un cliente per tutto il loro ciclo di vita, alla fine del rapporto il cliente può richiedere che i suoi dati vengano immediatamente distrutti o che vengano trasferiti in un formato concordato. Indipendentemente dalle istruzioni del cliente, i dati verranno eliminati dopo un breve periodo di attesa. Sulla base del modello di responsabilità della sicurezza condivisa, i clienti sono incoraggiati a implementare il proprio sistema di governance e gestione dei dati utilizzando le funzionalità fornite all’interno del tenant della Plex Smart Manufacturing Platform.

I testi di questo sito sono stati tradotti utilizzando l'intelligenza artificiale (AI) senza revisione o modifica da parte di esseri umani. I testi possono contenere errori o imprecisioni e sono forniti “così come sono” senza alcun tipo di garanzia. Il testo ufficiale è la versione inglese del contenuto.