Loading

トラストセンター

サイバーセキュリティは、Plexの最優先事項です。クラウドベースのソフトウェアサービスとして、当社はお客様のデータに対する責任を最大限の真剣さをもって受け止めています。そのため、当社は最も厳格な情報技術規格への準拠を維持しています。以下に、お客様のデータを安全かつ確実に保護するために当社が行っているすべての対策について詳しく説明します。

当社は、お客様のデータのプライバシーとセキュリティだけでなく、データの整合性と可用性にも配慮しています。
データ暗号化

データの
機密性

お客様のデータにアクセスできるのは、権限を有する関係者のみです。
クラウドネットワーク

データの
整合性

データがエラーや破損から保護されるよう、制御を実施しています。
シールドロック

データの
可用性

ネットワークセキュリティと可用性は当社のプラットフォームに組み込まれているため、いつでもどこでもデータにアクセスできます。
セキュリティポリシー

データの
プライバシー

個人データは、適用される法律、規則、規制に従って特定および保護されます。

当社は、お客様からの信頼を当然のこととは考えていません。それはパートナシップの基盤であり、それこそが、常に新たなサイバーセキュリティ基準や認証を求め続ける理由でもあります。

より良いサービスを提供するための取り組みの一環として、このページで最新情報をお知らせしていますので、定期的にご確認ください。

何かご質問はありますか? 当社がサポートします。いつでもお問い合わせください。

ISO 27001バッジ

Plexは、ISO 27001:2013の認証を受けています。附属書に記載されているすべての管理策は適用可能であり、対処済みです。

ISO 27017バッジ

使用不可

SOC 2レポート

使用可能

SOC 1レポート

使用可能

CAIQ L1

https://cloudsecurityalliance.org/star/registry/rockwell-automationから利用できます。

ハイレベルアーキテクチャの説明

使用可能

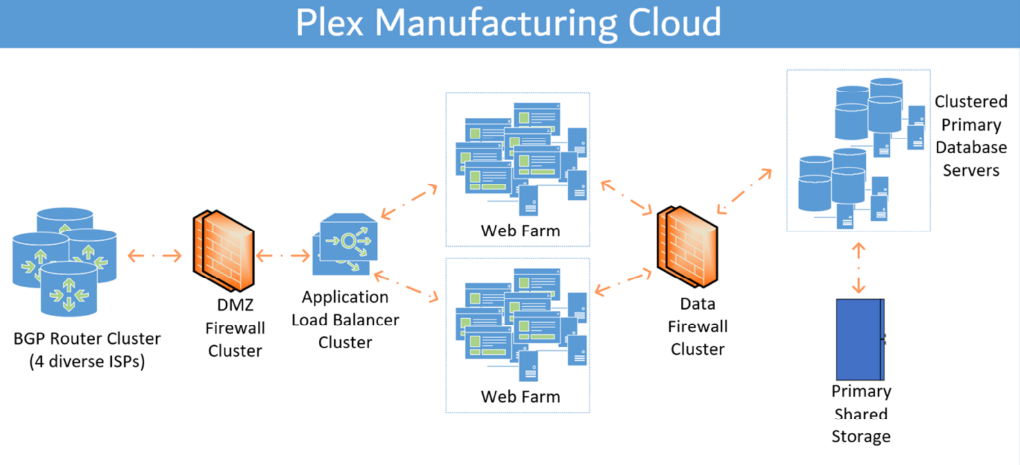
ハイレベルなセキュアアーキテクチャ図
Plexの製造クラウド
事業継続とサービス耐性

Plexは、堅牢な保護機能と、多くの中断シナリオでデータ処理能力を維持できる高い能力を備えた、ティア5のデータセンターのみでホストされています。これらのデータセンターのデータは、一次施設からかなり離れた場所にある他のティア5データセンターにバックアップされます。Plexでアップロードおよび処理されたデータは、一次データセンターの役割を迅速に切換えることができるように、一次サイトと二次サイトの両方にリアルタイムで複製されます。高い耐性を実証するために、Plexはデータセンターを毎月定期的に切り換え、障害回復機能の有効性を検証します。各データセンター内では、重要なコンポーネントは冗長性が組み込まれた高可用性アーキテクチャに実装されます。これが、Plexが長年にわたって示してきた優れたSLA統計の理由です。また、PlexはMicrosoftのAzureクラウドでデータをホストします。これらのインスタンスは、シームレスなカスタマ体験のために上記のBCP慣行にも従います。

セキュアなSDLC

Plexのソフトウェア開発理念は、製品セキュリティと安全を重視し、最優先事項として位置付けるロックウェル・オートメーションの製品ライフサイクル(RAPL)に基づいています。これは、コンポーネント、方法、および技術の厳格な精査を必要とするセキュリティのための設計(DfS)アプローチに従っています。開発業務には、ダイナミックスキャンとスタティックスキャン、および独立した検証およびテストが含まれます。生産環境への導入が許可されるのは安全なビルドのみです。新規アプリケーションの開始や大規模なアップグレードに先立ち、セキュリティとプライバシーに関する懸念事項と影響を文書化し、リスク分析を実施します。設計および開発フェーズでは、コードまたは機能がリリースされる前に自動チェックが課され、ビルドの最後に手作業によるレビューと侵入テストが実施されます。

ネットワークセキュリティ

ネットワークセキュリティは、Plex Smart Manufacturing Platformにとって極めて重要な要件であり、お客様と従業員のためのセキュアなネットワークを開発および維持するために十分な注意が払われています。展開される対策には、適切なゾーン分けによるネットワークセグメンテーション、リソースアクセスへのゼロトラストアプローチ、ネットワークモニタ、迅速な応答、入力/出力側トラフィック検査などがあります。ネットワークセキュリティはネットワークに組み込まれており、セキュリティ制御が正しく機能するようサポートしています。エッジから内部コアまで、トラフィックは制御・監視されています。

共有クラウドセキュリティ責任モデル

Plexは、テナントおよびそこにホストされているデータのセキュリティ管理において、プラットフォームとお客様の参加を必要とする、セキュリティ責任共有モデルを運用しています。Plexは、クラウド・コンピューティング・プラットフォームと基盤となるサブシステムを保護します。また、テナントアクセス管理(TAM)、シングルサインオン、イベント管理および監視などの機能により、お客様が独自のセキュリティポリシーを設定および適用できる機能も提供します。

仮想化セキュリティ

マルチテナントプラットフォームとして、Plexは仮想化セキュリティと信頼性の高いテナント分離が提供されるサービスにとって重要であることを認識しています。そのため、このプラットフォームは業界で信頼され、テストされた仮想化テクノロジに基づいて構築されるとともに、マルチテナンシーをサポートし、データの二次汚染を防止するアーキテクチャが選択されています。これらの制御は、有効性を維持するために定期的にテストされます。この制御の有効性は、カスタマデータのセキュリティに対する信頼性を確保するために、継続的改善、監査、および製品開発の対象となっています。

アプリケーションセキュリティ

コード開発とアクセスのあらゆる側面が安全に管理されます。ユニットおよび統合テストの自動化および手動プロセスを通じて、各コードと機能セットのセキュリティが確立されます。コードリポジトリはアクセス制御ポリシーに従い、リポジトリへの変更は変更が有効、安全、許可されたものであることを検証するために監視されます。アプリケーション・セキュリティ・テストには、OWASPの上位10のセキュリティ上の懸念がすべて含まれています。

重要なベンダー

Plex Smart Manufacturing Platformは、サービスを提供するサブベンダーに依存しています。Plexは、これらのベンダーとの契約上の合意が、お客様が期待する可用性とセキュリティSLAを実現するのに十分以上のものであることを確認します。以下は、サービスの提供に使用される重要なベンダーです。

  1. Azure - クラウドホスティング
  2. Iron Mountain - コロケーションホスティング
  3. Switch - コロケーションホスティング
  4. QTS - コロケーションホスティング
  5. Microsoft - エンタープライズサービス
プライバシー通知

ここをクリックして、ロックウェル・オートメーションのプライバシーに関する通知をご確認ください。

データ保護TOM

データ処理付加条項に対するTOM補遺。

セキュリティスキャンに関する声明

セキュリティスキャンは、Plexアプリケーションと、アプリケーションをサポートおよび提供するインフラ基盤上で実行されます。スキャンには、以下のものが含まれます。 

  1. 攻撃対象領域スキャン
  2. ネットワークスキャン
  3. クラウド・セキュリティ・ポスチャー・スキャン
  4. アプリケーションダイナミックおよびスタティックスキャン
  5. 公開セキュリティ・レピュテーション・スキャン

これらのスキャンは、当社システムのセキュリティに関する膨大なインテリジェンスを提供し、これに基づき、当社は必要に応じて危険な状況に対処するための是正措置を開始します。

ネットワークセキュリティに関する声明

Plexは、マルチゾーンファイアウォール、不正侵入検出および防止システム、ネットワークセキュリティグループの使用を含む防御可能なアーキテクチャを備えたネットワーク環境でホストされます。トラフィックフローとポートは、想定および認可されたトラフィックのみを許可するように監視されます。

アクセス制御に関する声明

Plexは、最小権限アクセス、多要素認証、特権アクセス制御などの管理策を含む、強靭なアクセス制御ポリシーを実装しています。また、このアプリケーションは、お客様がアプリケーションへのアクセス制御を強化できるように、独自の社内ポリシーに従って追加の制御を導入する機能も提供します。社内的には、Plex Smart Manufacturing Platformへのアクセスは厳しく制限されており、複数の認証レイヤと多要素認証が必要です。

識別管理

Plexは、エンタープライズレベルの識別管理機能を提供するように設計されています。お客様独自の内部セキュリティポリシーに基づいてIDを管理するツールを提供する共有セキュリティ制御として利用することも、お客様の会社が既に使い慣れている識別管理スイートをご利用いただくことも可能です。

ベンダーおよびサプライチェーンのセキュリティ

Plexは、サプライチェーンのセキュリティとサードパーティのセキュリティの重要性を認識しています。このため、アプリケーションに入るすべてのコンポーネントの在庫を保持しています。これは詳細なソフトウェア部品表(SBOM)で管理され、リスクや内容の侵害がないか継続的にレビューされます。さらに、PlexはすべてのサプライヤおよびサードパーティプロバイダにSOC 2レポートを要求し、これをレビューしており、ベンダーとの契約締結前およびその後も継続的にデューデリジェンスリスクレビューを実施しています。サブプロセッサとして利用されるのは、安全で認定されたベンダーのみです。契約条項には、ベンダーおよびサプライヤが遵守すべき情報セキュリティ要件および最低限のセキュリティ要件が含まれます。

内部制御および監査

Plexの内部制御システムは、ロックウェル・オートメーションのセキュリティ要件、セキュリティフレームワークの標準規格、お客様のセキュリティ要件、およびその他のベストプラクティスをすべて追跡するように設計されています。内部監査チームは、さまざまな自動化および手動のツールとプロセスを使用して適合性を判断します。不適合の場合、コンプライアンス態勢を改善するために是正処置計画を文書化し、開始します。また、管理チームには監査における重大な指摘事項も知らされます。これらの調査結果は検討され、必要に応じて追加の制御が適用されます。

インシデント対応と通知

Plexは、堅牢なインシデント管理プロセスを導入しています。インシデント状況は、お客様からの苦情、従業員からの報告、セキュリティイベントログと相関関係、脅威インテリジェンス、システム異常など、多くのチャネルを通じて検出されます。また、従業員、ユーザ、およびお客様がインシデントをエスカレーションできる連絡先チャネルも公開しています。内部ソースと外部ソースは継続的にポーリングされ、最も重要なシグナルを選別するためにシグナルがトリアージされます。ティア1チームはインシデントに対応し、必要に応じてティア3レベルにエスカレーションできます。インシデントは直ちに封じ込められ、セキュアなチャネルを介して適切な関係者に通知が送信されます。インシデント後の分析は、プロセスを継続的に改善するために使用されます。また、インシデント管理プロセス全体をテストして改善するために、テーブルトップ演習が定期的に実施されます。

変更管理および品質管理

Plexは、変化のセキュアな管理に取り組んでいます。そのため、ISO 27001に準拠した変更管理ポリシーとプロセスを導入しました。このプロセスでは、すべての構成項目が追跡され、すべてのシステム状態が記録されます。ポリシーに従って、すべての変更を文書化および承認してから実行する必要があります。テスト計画とロールバック計画も文書化されます。承認されると、変更が行なわれ、新しいシステム状態が再度レビューされます。大幅な変更は、実施前にリスクアセスメントを経る必要があります。変更管理プロセスは、事業継続プロセスおよびリスクの管理プロセスに接続されます。

暗号化

転送中のデータは、データ機密性を確保するためにTLS (トランスポートレイヤセキュリティ) 1.3以降を使用して保護されます。TLSは、強力な認証、メッセージのプライバシー、および整合性を提供します。保存されているデータは、AES-256 CSPのデフォルトの暗号化とクラウドサービスプロバイダの管理キーを使用して保護されます。

データセキュリティおよび保護

Plexは、データクラス、およびそれらに適用するべき規則、規格、および法律を判定することで、データセキュリティの確保に取り組みます。カスタマデータは、最高のセキュリティ区分に分類されます。この実現のためには、データのライフサイクル全体を通じて制限レベルを高める必要があります。データはプラットフォームに安全に転送され、お客様の認可と情報なしに共有されることはありません。暗号化、暗号消去、廃棄、安全な転送、配布など、すべてのセキュリティ制御が適用されます。また、データの誤用や悪用の可能性を検出するために、検出制御も導入されます。お客様は、自社の事業目標に応じて、自社のテナント内で追加のデータガバナンスの規則とポリシーを適用できます。

ガバナンス、リスク、準拠

Plexは、ロックウェル・オートメーションのグローバルCISOチームが管理する効果的なガバナンス、リスクの管理、および準拠プログラムによってサポートされています。GRCチームは、情報セキュリティ管理システム(ISMS)を管理および維持し、ISO 27001およびSOC 2プログラムをサポートするために使用される制御を管理します。GRCプロセスは、情報セキュリティ管理システムの維持と改善に必要なすべての活動と慣行を調整するのに役立ちます。

脆弱性管理

脆弱性管理は、Plex Smart Manufacturing Platformにおいて重要な取り組みです。脆弱性管理プログラムは、ソフトウェア開発ライフサイクル全体、クラウド・インフラストラクチャ、エンドポイント、コンテナ、本番コードなどを対象としています。脆弱性マネージャは複数の脆弱性データベースに接続し、自動化されたソリューションを使用して企業をスキャンし、脆弱なシステムコンポーネントを見つけます。優先度の高い修正措置は、リスクの高い項目に迅速に対処するために使用されます。"Fix Directive"がエンタープライズレベルで適用されており、そのために必要となる、継続的な脆弱性の追跡および修正措置プロセスが実施されています。リスクアセスメントは、リソースをどのように、何に、いつ振り向け、どの問題を優先するかを決定するために実施されます。脆弱性の優先順位付けの判断材料となる要因には、脆弱性の重要度、資産の重要度、脅威インテリジェンス、カスタマ体験、および事業継続性が含まれます。

ロギングおよびイベントモニタ

Plexは、イベントを記録し、プラットフォームをモニタすることの重要性を理解しています。ISO 27001 ISMSの一環として、重要なシステムイベントを追跡して関連付けるSIEMソリューションを導入しました。また、各お客様のテナントのイベントを追跡し、テナントおよびワークロードのセキュリティと運用状況に関する十分な情報をお客様に提供します。ログは改ざんから保護され、少なくとも90日間保管されます。

プライバシーおよびGDPRに関する声明

Plexは、個人情報のプライバシー保護に取り組んでいます。Plexは、お客様の従業員を一意に識別し、サービスを提供するために必要な最小限の個人を特定できる情報(PII)のみを要求し、保存します。これらには、名、姓、勤務先のメールアドレス、場合によっては勤務先の住所などが含まれます。契約サービスの提供に必要のない、広範なPIIは保存および保持しません。当社のプライバシーに関する取り組みの詳細は、プライバシーおよびクッキーに関するポリシーをご覧ください。

データ保持

ロックウェル・オートメーションのデータ保持ポリシーでは、特定の休眠期間を過ぎた後に、契約終了となるお客様のデータを安全に削除することを義務付けています。Plexはお客様のデータをライフサイクル全体を通じて保護しますが、契約終了時には、お客様はデータの即時削除を要求するか、データを合意された形式で外部に移行するよう要求することができます。お客様の指示に関係なく、データは短い待機期間後にパージされます。共有セキュリティ責任モデルに基づいて、お客様はPlex Smart Manufacturing Platformのテナント内で提供される機能を使用して、独自のデータガバナンスおよび管理システムを実装することが推奨されます。

本サイトのコンテンツは、人による確認や編集が行われず、人工知能(AI)によって翻訳されています。コンテンツには誤りや不正確な情報が含まれる場合があり、いかなる保証もなく「そのままの状態」で提供されます。 公式な文章は、コンテンツの英語版です。