Loading

Trust Center

Cybersicherheit hat hier bei Plex oberste Priorität. Als cloudbasierter Softwareservice behandeln wir unsere Verantwortung für Ihre Daten mit größter Ernsthaftigkeit. Aus diesem Grund halten wir die strengsten Informationstechnologiestandards ein. Im Folgenden finden Sie eine detaillierte Aufschlüsselung aller Maßnahmen, die wir ergreifen, um Ihre Daten zu schützen.

Unsere Bemühungen erstrecken sich nicht nur auf den Schutz und die Sicherheit Ihrer Daten, sondern auch auf deren Integrität und Verfügbarkeit.
Datenverschlüsselung

Daten-
Vertraulichkeit

Nur autorisierte Parteien haben Zugriff auf Ihre Daten.
Cloud-Netzwerk

Daten-
Integrität

Es gibt Kontrollen, um sicherzustellen, dass Ihre Daten vor Fehlern und Beschädigung geschützt sind.
Schildschloss

Daten-
Verfügbarkeit

Netzwerksicherheit und -verfügbarkeit sind in unsere Plattform integriert, sodass Sie jederzeit und überall auf Ihre Daten zugreifen können.
Sicherheitsrichtlinie

Daten-
Schutz

Private Daten werden gemäß den geltenden Gesetzen, Regeln und Vorschriften identifiziert und geschützt.

Wir halten Ihr Vertrauen nicht für selbstverständlich. Es ist die Grundlage unserer Partnerschaft und deshalb suchen wir weiterhin nach neuen Cybersicherheitsstandards und Zertifizierungen.

Besuchen Sie diese Seite regelmäßig, um mehr über die Updates zu erfahren, die wir in unserer Mission vornehmen, Sie besser zu bedienen.

Fragen? Wir sind für Sie da. Kontaktieren Sie uns jederzeit.
ISO 27001-Abzeichen

Plex ist nach ISO 27001:2013 zertifiziert. Alle Anhangskontrollen waren anwendbar und wurden berücksichtigt.

ISO 27017-Abzeichen

Nicht verfügbar.

SOC 2-Bericht

Verfügbar.

SOC 1-Bericht

Verfügbar.

CAIQ L1

Verfügbar unter https://cloudsecurityalliance.org/star/registry/rockwell-automation.

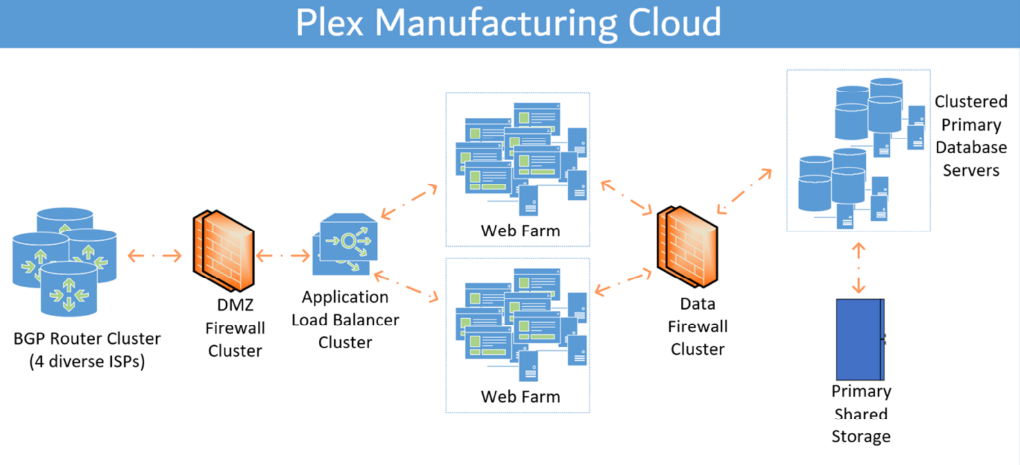
Beschreibung der übergeordneten Architektur

Verfügbar.

Diagramm der Sicherheitsarchitektur auf hoher Ebene
Plex Smart Manufacturing Platform
Unternehmenskontinuität und Servicestabilität

Plex wird nur in Ebene-5-Rechenzentren mit robustem Schutz und hoher Fähigkeit gehostet, Datenverarbeitungsfunktionen in vielen Störungsszenarien beizubehalten. Die Daten in diesen Rechenzentren werden wiederum in anderen Ebene-5-Rechenzentren in einem beträchtlichen geografischen Abstand vom primären Standort gesichert. Daten, die auf Plex hochgeladen und verarbeitet werden, werden in Echtzeit sowohl an den primären als auch an den sekundären Standorten gleichzeitig repliziert, sodass die Rolle des primären Rechenzentrums schnell umgestellt werden kann. In Demonstration seiner hohen Ausfallsicherheit schaltet Plex Rechenzentren in monatlicher Frequenz um, um die Effektivität seiner Notfallwiederherstellungsfunktionen zu überprüfen. In jedem Rechenzentrum werden kritische Komponenten in einer hochverfügbaren Architektur mit integrierter Redundanz implementiert. Dies erklärt die beeindruckenden SLA-Statistiken, die Plex im Laufe der Jahre gezeigt hat. Plex hostet auch Daten in der Azure-Cloud von Microsoft. Diese Instanzen folgen auch den oben beschriebenen BCP-Praktiken für eine nahtlose Kundenerfahrung.

Sicheres SDLC

Die Softwareentwicklungsphilosophie von Plex basiert auf dem Rockwell Automation Product Lifecycle (RAPL), der die Sicherheit eines Produkts betont und priorisiert. Es folgt einem DfS-Ansatz (Design for Security), der eine strenge Überprüfung von Komponenten, Methoden und Techniken erfordert. Die Entwicklungsabläufe umfassen dynamische und statische Scans sowie unabhängige Verifikationen und Tests. Nur sichere Builds sind in der Produktionsumgebung zulässig. Vor der Einführung neuer Anwendungen und wichtiger Upgrades werden die Sicherheits- und Datenschutzbedenken und -implikationen dokumentiert und eine Risikoanalyse durchgeführt. Während der gesamten Design- und Entwicklungsphase werden automatisierte Prüfungen durchgeführt und am Ende des Aufbaus wird eine manuelle Überprüfung und Penetrationsprüfung durchgeführt, bevor der Code oder die Funktion freigegeben wird.

Netzwerksicherheit

Netzwerksicherheit ist eine wichtige Voraussetzung für die Plex Smart Manufacturing Platform und es wird sorgfältig darauf geachtet, ein sicheres Netzwerk für Kunden und Mitarbeiter zu entwickeln und zu pflegen. Zu den implementierten Maßnahmen gehören die Netzwerksegmentierung mit entsprechender Zonenbestimmung, ein Zero-Trust-Ansatz für den Ressourcenzugriff, Netzwerküberwachung, schnelle Reaktion und Überprüfung des eingehenden/ausgehenden Datenverkehrs. Die Netzwerksicherheit wurde in das Netzwerk integriert und unterstützt so die ordnungsgemäße Funktion der Sicherheitskontrollen. Vom Edge bis zum internen Kern wird der Datenverkehr überwacht und überwacht.

Gemeinsam genutztes Cloud-Sicherheitsverantwortungsmodell

Plex betreibt ein Modell mit gemeinsamer Sicherheitsverantwortung, das die Beteiligung der Plattform und des Kunden an der Verwaltung der Sicherheit des Mandanten und der dort gehosteten Daten erfordert. Plex sichert die Cloud-Plattform und die zugrunde liegenden Subsysteme. Darüber hinaus können Kunden ihre eigenen Sicherheitsrichtlinien mit Funktionen wie Mandantenzugriffsmanagement (Tenant Access Management, TAM), Single Sign-On und Ereignismanagement und -überwachung sowie verschiedenen anderen Steuerungen festlegen und durchsetzen.

Virtualisierungssicherheit

Als Multi-Tenant-Plattform erkennt Plex an, dass Virtualisierungssicherheit und zuverlässige Mandantenisolierung für den bereitgestellten Service von entscheidender Bedeutung sind. Zu diesem Zweck basiert die Plattform auf der bewährten und bewährten Virtualisierungstechnologie der Branche und hat sich für eine Architektur entschieden, die mehrere Mandanten unterstützt und die Kreuzkontamination von Daten verhindert. Diese Kontrollen werden regelmäßig getestet, um sicherzustellen, dass sie wirksam bleiben. Die Wirksamkeit dieser Kontrolle ist das Thema kontinuierlicher Verbesserungen, Audits und Produktentwicklung, um Vertrauen in die Sicherheit von Kundendaten zu schaffen.

Anwendungssicherheit

Alle Aspekte der Codeentwicklung und des Zugriffs werden sicher verwaltet. Durch einen automatisierten und manuellen Prozess der Geräte- und Integrationstests wird die Sicherheit jedes einzelnen Codes und Funktionssatzes festgelegt. Code-Repositorys folgen der Richtlinie zur Zugriffssteuerung und Änderungen an den Repositorys werden überwacht, um zu überprüfen, ob die Änderung gültig, autorisiert und sicher ist. Die Anwendungssicherheitstests umfassen alle zehn wichtigsten Sicherheitsbedenken von OWASP.

Bedeutende Anbieter

Die Plex Smart Manufacturing Platform ist für die Erbringung ihrer Dienstleistungen von Unteranbietern abhängig. Plex stellt sicher, dass die vertragliche Vereinbarung mit diesen Anbietern mehr als ausreichend ist, um das von den Kunden erwartete Verfügbarkeits- und Sicherheits-SLA zu erfüllen. Im Folgenden finden Sie die kritischen Anbieter, die für die Bereitstellung von Dienstleistungen eingesetzt werden.

  1. Azure – Cloud-Hosting
  2. Iron Mountain – Colocation-Hosting
  3. Switch – Colocation-Hosting
  4. QTS – Colocation-Hosting
  5. Microsoft – Enterprise Services
Hinweise zum Datenschutz

Klicken Sie hier, um die Datenschutzerklärung von Rockwell Automation zu lesen.

Datenschutz-TOMs

TOMs-Anhang zur DSV.

Aussage zum Sicherheits-Scanning

Sicherheitsscans werden sowohl in der Plex-Anwendung als auch in der Infrastruktur durchgeführt, die die Anwendung unterstützt und bereitstellt. Die Scans umfassen Folgendes: 

  1. Scannen von Angriffsflächen
  2. Netzwerkscan
  3. Cloud-Sicherheitspositions-Scanning
  4. Anwendungsdynamisches und statisches Scannen
  5. Reputations-Scanning für die öffentliche Sicherheit

Diese Scans liefern uns eine große Menge an Informationen über die Sicherheit unserer Systeme und wir leiten Abhilfemaßnahmen ein, um bei Bedarf auf riskante Bedingungen einzugehen.

Erklärung zur Netzwerksicherheit

Plex wird in einer Netzwerkumgebung gehostet, die über eine robuste Architektur verfügt, zu der der Einsatz von Firewalls mit mehreren Zonen, Systeme zur Erkennung und Abwehr von Eindringlingen sowie Netzwerksicherheitsgruppen gehören. Datenverkehrsflüsse und Ports werden überwacht, um nur den erwarteten und autorisierten Datenverkehr zuzulassen.

Erklärung zur Zugriffssteuerung

Plex hat eine ausfallsichere Zugriffskontrollrichtlinie implementiert, die Kontrollen wie den geringsten privilegierten Zugriff, die Multi-Faktor-Authentifizierung und die privilegierten Zugriffskontrollen umfasst. Die Anwendung ermöglicht es Kunden auch, zusätzliche Kontrollen gemäß ihren eigenen internen Richtlinien bereitzustellen, sodass der Kunde seinen eigenen Zugriff auf die Anwendung verbessern kann. Intern ist der Zugriff auf die Plex Smart Manufacturing Platform streng eingeschränkt und erfordert eine mehrstufige Authentifizierung und Multi-Faktor-Authentifizierung.

Identitätsmanagement

Plex wurde entwickelt, um Identitätsmanagementfunktionen auf Unternehmensebene bereitzustellen. Dies kann optional eine gemeinsame Sicherheitskontrolle sein, bei der wir Ihnen die Tools zur Verfügung stellen, um Identitäten basierend auf Ihrer eigenen internen Sicherheitsrichtlinie zu verwalten, oder Sie können gerne die Identity Management Suites verwenden, mit denen Ihr Unternehmen bereits vertraut ist.

Anbieter- und Lieferkettensicherheit

Plex schätzt die Kritikalität der Lieferkettensicherheit und der Sicherheit von Drittanbietern. Aus diesem Grund führen wir eine Bestandsaufnahme aller Komponenten, die in die Anwendung einfließen. Dies wird in einer detaillierten Software Stückliste (SBOM) verwaltet, die kontinuierlich auf Risiken oder kompromittierte Inhalte überprüft wird. Darüber hinaus verfolgt Plex alle Lieferanten und Drittanbieter, indem es ihre SOC 2-Berichte anfordert und überprüft und eine Sorgfaltspflicht-Risikoprüfung vor der Beauftragung des Anbieters und fortlaufend durchführt. Nur sichere und autorisierte Anbieter werden als Unterauftragsverarbeiter verwendet. Die Vertragssprache umfasst Anforderungen an die Informationssicherheit und Mindestsicherheitsanforderungen, die Anbieter und Lieferanten einhalten müssen.

Interne Kontrolle und Audit

Das interne Steuerungssystem von Plex verfolgt alle Sicherheitsanforderungen von Rockwell Automation, Sicherheitsframework-Standards, Kundensicherheitsanforderungen und andere Best Practices. Das interne Audit-Team verwendet eine Vielzahl automatisierter und manueller Tools und Prozesse, um die Konformität zu bestimmen. In Fällen, in denen Konformität versäumt wurde, wird ein Plan für erforderliche Maßnahmen dokumentiert und eingeleitet, um die Compliance zu verbessern. Das Managementteam wird auch auf wichtige Auditergebnisse aufmerksam gemacht. Diese Ergebnisse werden überdacht und bei Bedarf werden zusätzliche Kontrollen angewandt.

Reaktion auf und Benachrichtigung bei Vorfällen

Plex hat einen robusten Vorfallmanagementprozess implementiert. Vorfallzustände werden über viele Kanäle erkannt, darunter Kundenreklamationen, Mitarbeiterberichte, Protokolle und Korrelationen zu Sicherheitsvorfällen, Bedrohungsdaten, Systemanomalien usw. Außerdem veröffentlichen wir Kontaktkanäle, über die Mitarbeiter, Benutzer und Kunden Vorfälle eskalieren können. Interne Quellen und externe Quellen werden kontinuierlich abgefragt und die Signale werden so analysiert, dass die wichtigsten Signale isoliert werden. Ein Ebene-1-Team reagiert auf Vorfälle und kann bei Bedarf auf Ebene 3 eskalieren. Vorfälle werden sofort eingedämmt und Benachrichtigungen werden über gesicherte Kanäle an die richtigen Einheiten gesendet. Eine Analyse nach einem Vorfall dient dazu, den Prozess kontinuierlich zu verbessern. Tischübungen werden regelmäßig durchgeführt, um den gesamten Prozess des Vorfallmanagements zu testen und zu verbessern.

Änderungssteuerung und Qualitätsmanagement

Plex setzt sich für ein sicheres Management von Veränderungen ein. Aus diesem Grund haben wir eine Änderungsmanagementrichtlinie und einen Prozess implementiert, die ISO 27001 entsprechen. In diesem Prozess werden alle Konfigurationselemente verfolgt und alle Systemzustände aufgezeichnet. Gemäß der Richtlinie müssen alle Änderungen dokumentiert und genehmigt werden, bevor sie ausgeführt werden. Ein Testplan und ein Rollback-Plan werden ebenfalls dokumentiert. Nach der Genehmigung wird die Änderung durchgeführt und der neue Systemstatus erneut überprüft. Wesentliche Änderungen müssen vor der Durchführung einer Risikobeurteilung unterzogen werden. Der Veränderungsmanagementprozess ist mit dem Unternehmenskontinuitätsprozess und dem Risikomanagementprozess verbunden.

Kryptografie

Die übertragenen Daten werden mit TLS (Transport Layer Security) 1.3 oder höher geschützt, um die Datenvertraulichkeit zu gewährleisten. TLS sorgt für eine starke Authentifizierung, den Schutz der Nachrichtenvertraulichkeit und die Datenintegrität. Daten im Ruhezustand werden mithilfe der AES-256 CSP-Standardverschlüsselung und der vom Cloud-Dienstanbieter verwalteten Schlüssel geschützt.

Datensicherheit und -schutz

Plex geht an die Datensicherheit heran, indem es die Datenklasse und die Regeln, Normen und Gesetze bestimmt, denen sie unterliegen sollten. Kundendaten erhalten die höchste Sicherheitsklassifizierung. Dies erfordert ein höheres Maß an Einschränkung während des gesamten Lebenszyklus der Daten. Die Daten werden sicher auf die Plattform übertragen und ohne die Genehmigung und Informationen des Kunden nicht weitergegeben. Alle Sicherheitskontrollen, einschließlich Verschlüsselung, Kryptolöschung, Entsorgung, sicherer Transport und Verteilung, werden angewandt. Außerdem werden Erkennungskontrollen eingesetzt, um potenziellen Missbrauch und Missbrauch von Daten zu erkennen. Kunden können zusätzliche Data Governance-Regeln und -Richtlinien innerhalb ihres eigenen Mandanten anwenden, je nach ihren eigenen Geschäftszielen.

Governance, Risiko und Compliance

Plex wird durch ein effektives Governance-, Risikomanagement- und Compliance-Programm unterstützt, das vom globalen CISO-Team von Rockwell Automation verwaltet wird. Das GRC-Team verwaltet und pflegt das Informationssicherheitsmanagementsystem (ISMS) und verwaltet die Steuerungen, die zur Unterstützung des Programms ISO 27001 und SOC 2 verwendet werden. Die GRC-Prozesse helfen bei der Orchestrierung aller Aktivitäten und Praktiken, die zur Instandhaltung und Verbesserung des Informationssicherheitsmanagementsystems erforderlich sind.

Schwachstellenmanagement

Schwachstellenmanagement ist eine wichtige Praxis in der Plex Smart Manufacturing Platform. Das Schwachstellenmanagementprogramm deckt den gesamten Lebenszyklus der Softwareentwicklung, die Cloud-Infrastruktur, Endpunkte, Container, Produktionscode usw. ab. Die Schwachstellenmanager verbinden sich mit mehreren Schwachstellendatenbanken und nutzen automatisierte Lösungen, um das Unternehmen zu scannen und anfällige Systemkomponenten zu finden. Die priorisierten Abhilfemaßnahmen werden verwendet, um die risikoreichen Elemente schnell anzugehen. Eine „Fix Directive“ ist auf Unternehmensebene in Kraft und erfordert einen kontinuierlichen Prozess zur Verfolgung und Behebung von Schwachstellen. Eine Risikobeurteilung wird durchgeführt, um zu bestimmen, wie, was und wann Ressourcen geleitet werden und welche Probleme priorisiert werden. Zu den Faktoren, die die Priorisierung von Schwachstellen bestimmen, gehören Schwachstellenkritikalität, Anlagenkritikalität, Bedrohungsintelligenz, Kundenerfahrung und Unternehmenskontinuität.

Protokollierung und Ereignisüberwachung

Plex weiß, wie wichtig es ist, Ereignisse zu protokollieren und die Plattform zu überwachen. Im Rahmen seines ISO 27001 ISMS hat das Unternehmen eine SIEM-Lösung implementiert, die wichtige Systemereignisse verfolgt und korreliert. Darüber hinaus werden Ereignisse auf dem Mandanten jedes Kunden verfolgt, um den Kunden ausreichend Informationen über die Sicherheit und Betriebslage seines Mandanten und seine Arbeitslasten zu geben. Die Protokolle sind vor Änderungen geschützt und werden mindestens 90 Tage lang gespeichert.

Datenschutzerklärung und DSGVO-Erklärung

Plex verpflichtet sich zum Schutz personenbezogener Daten. Plex verlangt und speichert nur das Mindestmaß an personenbezogenen Daten, das erforderlich ist, um die Mitarbeiter der Kunden eindeutig zu identifizieren und Dienstleistungen bereitzustellen. Einige davon sind Vorname, Nachname, geschäftliche E-Mail-Adresse und manchmal geschäftliche Adresse. Wir speichern und bewahren keine umfangreichen Mengen an personenbezogenen Daten auf, die nicht für die Erbringung des vertraglich vereinbarten Dienstes erforderlich sind. Weitere Informationen zu unseren Datenschutzpraktiken finden Sie in unserer Datenschutzrichtlinie.

Datenspeicherung

Die Richtlinie zur Datenspeicherung von Rockwell schreibt vor, dass die Daten von ausscheidenden Kunden sicher gelöscht werden müssen, nachdem sie einen bestimmten Zeitraum des Ruhezustands überschritten haben. Obwohl Plex die Daten eines Kunden während seines gesamten Lebenszyklus schützt, kann der Kunde am Ende der Beziehung verlangen, dass seine Daten sofort gelöscht werden, oder sie in einem vereinbarten Format übertragen lassen. Unabhängig von den Anweisungen des Kunden werden die Daten nach kurzer Wartezeit gelöscht. Basierend auf dem Modell der gemeinsamen Sicherheitsverantwortung wird den Kunden empfohlen, ihr eigenes Data Governance- und Managementsystem mithilfe der Funktionen des Plex Smart Manufacturing Platform-Mandanten zu implementieren.

Der Inhalt dieser Website wurde mit künstlicher Intelligenz (KI) übersetzt und nicht durch Menschen überprüft bzw. editiert. Der Inhalt ist möglicherweise fehlerhaft oder ungenau und wird ohne jegliche Gewährleistung zur Verfügung gestellt. Der offizielle Inhalt ist in der englischen Version zu finden.